您现在的位置: 萬盛學電腦網 >> 程式設計 > >> 伺服器教學
Linux 環境下強化 BGP 路由協議安全:MD5 認證實作教學
BGP(邊界網關協議)運行於 TCP 之上,因此繼承了 TCP 連接的所有脆弱性。攻擊者可偽裝成合法 BGP 鄰居,注入偽造路由導致流量劫持或黑洞。2008 年 YouTube 即曾遭 BGP 路由中毒攻擊,服務中斷長達一小時。更嚴重的是,攻擊者可偽裝透明路由器竊聽敏感數據。為防範此類威脅,業界標準做法是在 BGP 會話中啟用 MD5 校驗和與預共享金鑰認證。
MD5 認證運作原理
啟用 MD5 認證後,發送端 BGP 路由器使用預共享金鑰,對 TCP 標頭、負載等資訊計算 MD5 雜湊值,作為 TCP 選項欄位傳送。接收端以相同金鑰驗證雜湊值,若不符則丟棄封包。攻擊者幾乎無法猜測金鑰或偽造正確校驗和,確保封包合法性與完整性。
實作環境與前置準備
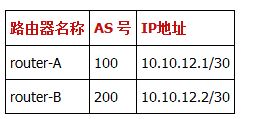
本教學使用 Quagga 路由軟體,拓撲包含 Router-A(AS 100)與 Router-B(AS 200),互連介面為 10.10.12.0/30。Linux 核心原生支援 TCP MD5 選項(需啟用 CONFIG_TCP_MD5SIG),FreeBSD 或自編核心需確認支援。Quagga 僅需透過 CLI 設定啟用即可。
Router-A 設定步驟
[root@router-a ~]# vtysh
router-a# conf t
router-a(config)# router bgp 100
router-a(config-router)# network 192.168.100.0/24
router-a(config-router)# neighbor 10.10.12.2 remote-as 200
router-a(config-router)# neighbor 10.10.12.2 password xmodulo注意:生產環境務必使用高強度金鑰。Quagga 的 service password-encryption 似乎不加密 BGP 預共享金鑰,需留意配置檔安全性。
Router-B 設定步驟
[root@router-b ~]# vtysh
router-b# conf t
router-b(config)# router bgp 200
router-b(config-router)# network 192.168.200.0/24
router-b(config-router)# neighbor 10.10.12.1 remote-as 100
router-b(config-router)# neighbor 10.10.12.1 password xmodulo
驗證與測試
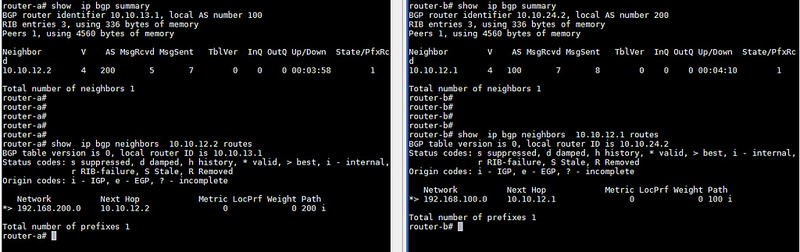
設定正確後,BGP 會話應建立並交換路由。使用 show ip bgp summary 確認狀態為 Established。MD5 驗證在 Quagga 內部透明處理,BGP 層面不可見。測試方法:故意設定錯誤密碼或空密碼,觀察會話無法建立;或使用 tcpdump -M 分析封包確認 MD5 選項存在。
總結
BGP MD5 認證設定簡單卻效果顯著,強烈建議所有跨 AS 的 BGP 會話啟用。妥善保管預共享金鑰,定期輪換,是維護路由安全的基礎。
- 上一篇程序編程: Linux VPS 查看 Inodes 數量與解決超限問題完整指南
- 下一篇程序編程: Kickstart 自動化安裝 CentOS 6.4 完整實戰教學
推薦文章
- CentOS 6.4 完整安裝圖文教程(最小化桌面環境優化版)
- Windows Server 2003 IIS 6.0 ASP 網頁無法訪問完整…
- 麒麟 Linux 系統在筆電上安裝完整教學(惠普電腦專用)
- Linux SFTP 僅允許存取家目錄 (Chroot) 設定教學
- Mac iTunes Genius (天才) 功能完整使用教學:自動建立播放清單…
- VPS 重裝系統標準化作業手冊:備份、重裝、掛載、面板部署、IP綁定、VPN 全…
- PHP register_globals 與 session.auto_star…
- autossh 部署指南:SSH 隧道持久化、自動重連與生產級系統服務化
- MySQL 啟用 InnoDB 儲存引擎完整教學:從原理到配置
- VMware NAT 網路模式深度解析:原理、IP 分配、路由追蹤與虛擬網卡圖解