您现在的位置: 萬盛學電腦網 >> 程式設計 > >> 伺服器教學
Linux VPS 入門級安全配置指南:SSH 加固、強密碼、DDoS 防護三步走
前言
Linux 雖比 Windows 安全,但暴露在公網的 VPS 若無基本加固,極易遭暴力破解、DDoS/CC 攻擊。本指南提供三步入門級防護,成本極低、效果立竿見影。
第一步:修改 SSH 埠口(躲避大規模掃描)
- 編輯設定檔:
vi /etc/ssh/sshd_config - 找到
#Port 22,取消註解並改為 4 位數埠(如 1998),避開常見服務埠:Port 1998 - 重啟服務:
service sshd restart - 之後連線需指定埠:
ssh -p 1998 user@ip

⚠️ 重要:修改前確保新埠未被佔用(
netstat -ntlp | grep 1998),且防火牆已放行新埠,否則會把自己鎖在外面!
第二步:設定強勢 Root 密碼(防暴力破解)
- 長度 ≥ 12 字元
- 包含:大小寫字母 + 數字 + 特殊符號
- 不使用字典詞、個資、鍵盤排列
修改方式:
# 方法 1:VPS 控制台(如 SolusVM)一鍵重置
# 方法 2:SSH 內執行
passwd
# 輸入新密碼兩次(不回顯)
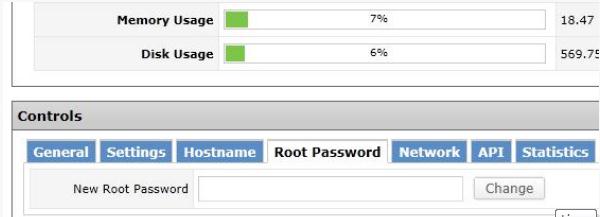
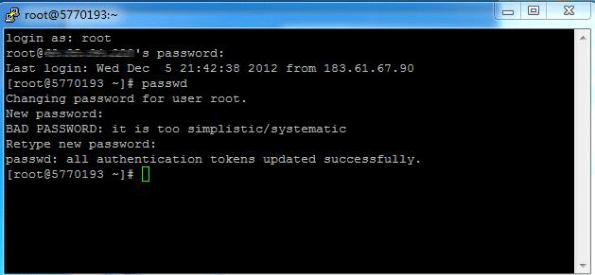
進階建議:禁用 Root 登入,建立普通用戶 + sudo,再
PermitRootLogin no。但強密碼 + 非標準埠已能阻擋 99% 自動化攻擊。
第三步:部署 DDoS Deflate + iptables 輕量防禦
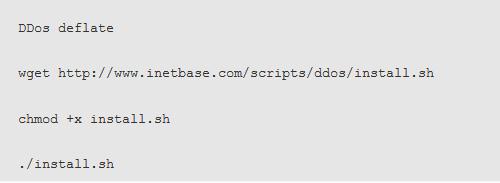
安裝 DDoS Deflate
wget https://www.inetbase.com/scripts/ddos/install.sh
chmod +x install.sh
./install.sh
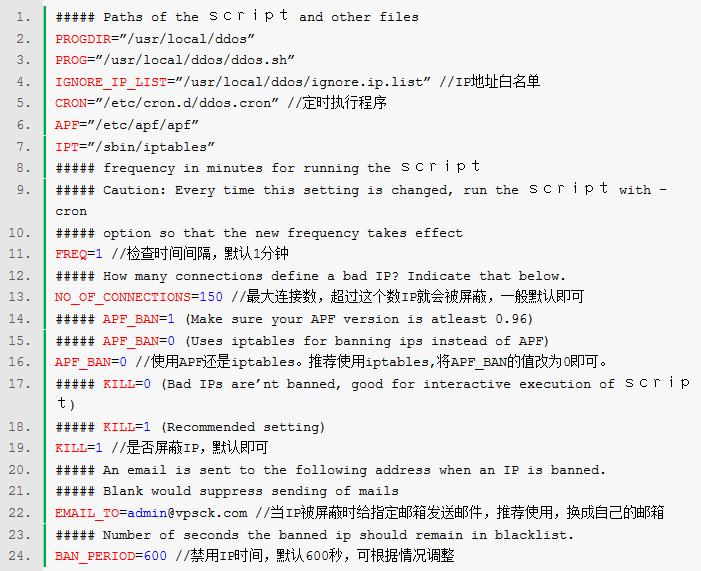
配置 /usr/local/ddos/ddos.conf
# 使用 iptables 而非 APF
APF_BAN=0

# 封禁通知郵件
EMAIL_TO="admin@yourdomain.com"

# 判定閾值(單一 IP 連接數)
NO_OF_CONNECTIONS=150
設定白名單(防誤封自己)
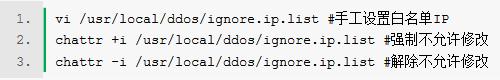
# 編輯白名單檔
vi /usr/local/ddos/ignore.ip.list
# 每行一個 IP/CIDR,如:
192.168.1.0/24
203.0.113.50
# 設為不可變更(需 root)
chattr +i /usr/local/ddos/ignore.ip.list
驗證防護生效
# 查看目前封禁列表
cat /usr/local/ddos/ddos.ip.list

# 手動測試封禁
/usr/local/ddos/ddos.sh --cron
補充:iptables 基礎規則範本
# 允許本地回環
iptables -A INPUT -i lo -j ACCEPT
# 允許已建立/相關連接
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
# 允許 SSH 新埠
iptables -A INPUT -p tcp --dport 1998 -j ACCEPT
# 允許 HTTP/HTTPS
iptables -A INPUT -p tcp --dport 80 -j ACCEPT
iptables -A INPUT -p tcp --dport 443 -j ACCEPT
# ICMP 允許 ping
iptables -A INPUT -p icmp -j ACCEPT
# 預設拒絕
iptables -P INPUT DROP
iptables -P FORWARD DROP
# 儲存
service iptables save
總結清單
- ✅ SSH 埠改為 4 位數
- ✅ Root 密碼 ≥12 字元強複雜度
- ✅ DDoS Deflate + iptables 基礎規則
- ✅ 白名單鎖定防誤封
- ✅ 定期
yum update/apt upgrade修補漏洞
- 上一篇程序編程: Linux 配置 NFS 伺服器完整指南:從安裝到客戶端掛載與自動掛載
- 下一篇程序編程: Linux MRTG 安裝配置完整教程:網卡流量、CPU、記憶體監控圖表生成
推薦文章
- IIS 應用程式池共用人數設置詳解:性能、穩定性與成本的平衡藝術
- Linux 驅動開發核心:設備模型——kobject、kset、bus_type…
- Ubuntu 設定 MySQL UTF-8 編碼完整指南
- Amavisd-new 設定本域郵件跳過反垃圾檢查的四種方法優劣比較
- Linux 網卡綁定 7 種 Bond 模式詳細解析與設定實作
- ASP.NET「伺服器應用程式不可用」三大成因與修復方案
- Linux FTP 命令完整使用指南:從連接到文件傳輸實戰
- 麒麟 Linux 系統在筆電上安裝完整教學(惠普電腦專用)
- Apache 啟用 mod_headers 設定 Cache-Control:解…
- Linux 使用 ipset 批次封鎖 IP 位址,解決 iptables 大量…
copyright © 萬盛學電腦網 all rights reserved