您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
ARP 協議原理與 ARP 欺騙攻擊實戰演示(僅供防禦認知)
ARP(Address Resolution Protocol)地址解析協議,負責將 IP 位址解析為 MAC 位址。每台電腦維護一張 ARP 快取表(IP↔MAC 一一對應)。若快取表被竄改(不斷通知路由器錯誤內網 IP 或偽造假網關),網路將大面積斷線。ARP 攻擊頻繁,有效防範是保障網路暢通必要條件。
ARP 運作原理(生動版)
主機 A 要傳封包給 IP=xxx.xxx.xxx.xx1:
1. 查 ARP 快取,找不到對應 MAC。
2. 發送 ARP 廣播:「我是主機 A (IP=xxx.xxx.xxx.xxx, MAC=...),IP=xxx.xxx.xxx.xx1 請回報你的 MAC」。
3. 目標主機回應:「我是 xxx.xxx.xxx.xx1,我的 MAC=xxxxxxxxxx2」。
4. 主機 A 更新快取,發送封包。
ARP 欺騙攻擊流程示例
- 入侵者想進入受保護主機(防火牆僅開放 IP 192.0.0.3 的 Telnet 23 埠)。
- 研究發現該主機(Win95)遭 OOB 攻擊會死機。
- 向 192.0.0.3:139 發送洪水封包 → 主機死機。
- 主機無法回應,系統更新 ARP 表刪除 192.0.0.3 項目。
- 入侵者將自己 IP 改為 192.0.0.3。
- 發送 Ping (ICMP 0) 要求主機更新 ARP 表。
- 主機將入侵者 MAC 寫入 ARP 表對應 192.0.0.3。
- 防火牆認定合法 MAC,入侵者可 Telnet 進入。
註:此為冒用 IP + ARP 欺騙,非傳統 IP Spoofing(原理更複雜)。
實戰演示(僅供識別防範)
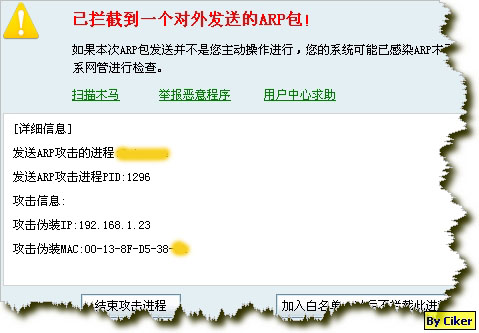
圖 1:防火牆攔截本機真實 ARP 封包 (IP:192.168.1.23)
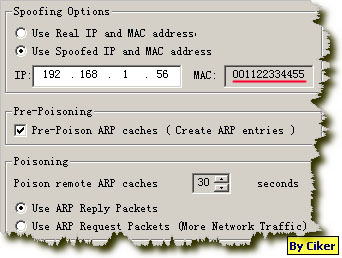
圖 2:偽裝 IP 與 MAC 封包對比
理解 ARP 原理與欺騙手法,部署 ARP 防護(靜態綁定、ARP 防火牆、VLAN 隔離、DHCP Snooping、DAI 等)才能有效捍衛區域網安全。
- 上一篇軟件知識: 與流氓較量:Autorun.inf 病毒四大運作模式與三級免疫方案
- 下一篇軟件知識: Linux 環境下手動分析病毒樣本:MD5 對比法完整實作流程
推薦文章
- 金山衛士清理登錄檔垃圾教學:掃描、選擇、清理、還原全流程
- 百度殺毒頑固病毒清除不掉:重啟電腦後徹底清除
- 團購網 CSRF 漏洞可劫持用戶修改密碼:無 Token 驗證、無舊密碼確認,P…
- 瑞星殺毒關閉「卡卡小獅子」懸浮窗:高階設定一鍵停用
- MSE 病毒庫更新失敗?兩招命令行方案快速修復
- ASP 網站 SQL 注入修補實戰:以「啊D注入工具」驗證修復成效
- 騰訊電腦管家「健康小助手」使用教學:護眼配色、定時休息、定時關機
- 百度衛士/360 衛士關閉系統漏洞自動更新提示完整設定指南
- BIOS 密碼設定圖文教學:五步驟鎖定開機與 BIOS 存取權限
- 金山毒霸清理專家功能全解析:評分系統、惡意軟體查殺、漏洞修補、線上診斷、網頁防掛…
copyright © 萬盛學電腦網 all rights reserved