您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
辦公族警惕:PDF 0-day 漏洞 (CVE-2011-2462) 可導致遠端控制,金山毒霸實測有效攔截
Adobe 官方確認 Reader/Acrobat 9.4.6 存在關鍵漏洞 (CVE-2011-2462),攻擊者可透過惡意 PDF 檔案或網頁掛馬實現遠端代碼執行。金山毒霸安全中心驗證:安裝金山毒霸的電腦,網盾模組可直接導致攻擊程式崩潰,有效阻斷利用鏈。同步升級金山衛士補丁庫,引導用戶升級至受保護模式的 Adobe Reader X。本文還原攻擊過程、展示攔截實測、提供升級指引。
漏洞與攻擊鏈
- 影響版本:Adobe Reader / Acrobat 9.4.6 及更早版本 (Reader X / Acrobat X 受保護模式免疫)。
- 攻擊向量:
- 針對性郵件附件惡意 PDF (社交工程誘導開啟)。
- 網頁掛馬:瀏覽器載入特製 PDF,無需點擊即觸發 (Drive-by Download)。
- 利用成功 → 惡意 Shellcode 執行 → 下載/植入後門 → 遠端控制受害主機 (截屏、鍵盤記錄、檔案竊取、橫向移動)。
金山毒霸實測攔截

(圖1:無防護系統開啟惡意 PDF → 惡意程式運行)
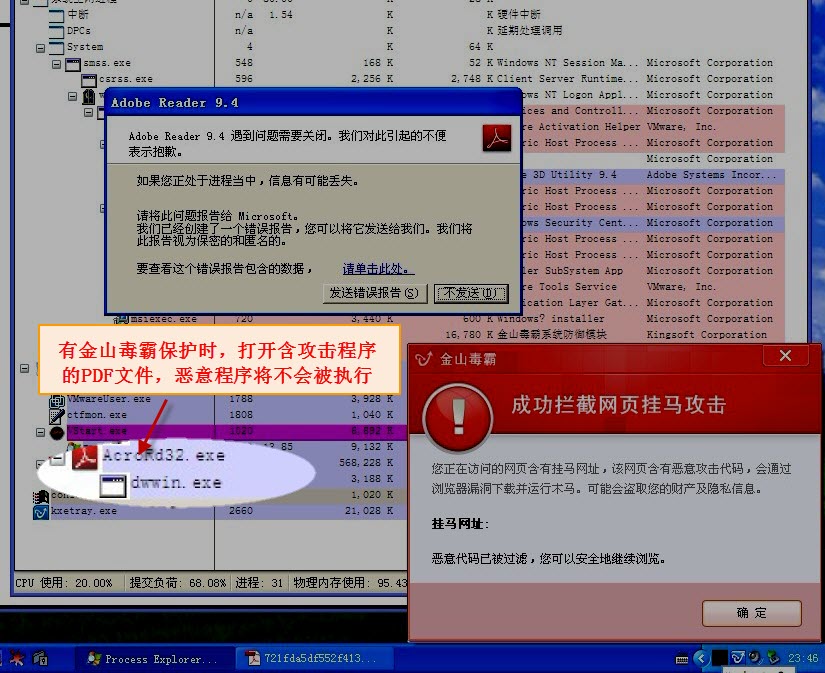
(圖2:安裝金山毒霸系統 → 網盾模組直接導致攻擊程式崩潰,攔截成功)
緊急修補指引
- **已安裝金山毒霸**:網盾模組已在記憶體層面攔截利用嘗試,暫時安全,仍建議升級 Reader。
- **未安裝防毒軟體**:立即下載安裝金山衛士 (免費) → 掃描修補 → 依提示升級至 Adobe Reader X (10.x) 或更新版本,啟用受保護模式 (沙箱) 徹底免疫。
- 企業環境:透過 WSUS/SCCM/金山網管推送 Reader 更新,統一受管控。
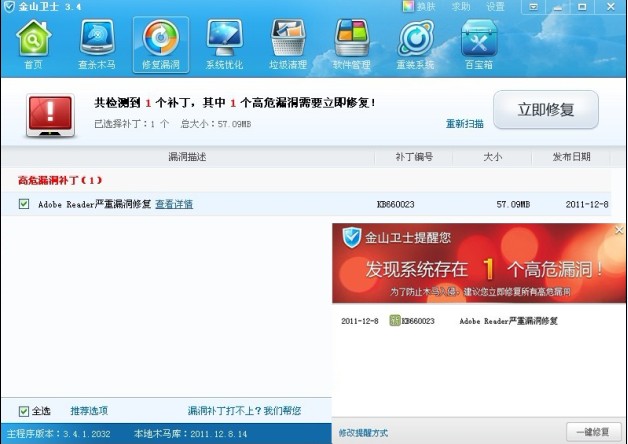
(圖3:金山衛士提醒安裝 Adobe Reader 安全補丁)
防護建議總結
- PDF 為辦公最高頻格式,Reader/Acrobat 必須保持最新版本。
- 啟用「受保護模式」(Reader X+) 或「增強安全性」(舊版偏好設定)。
- 郵件附件 PDF 開啟前先存檔掃毒/雲鑑定。
- 部署端點防護 (金山毒霸/衛士) 提供記憶體級 0-day 緩解。
- 網頁瀏覽啟用「點擊播放」外掛內容,減少自動載入風險。
漏洞公開即意味著武器化利用已在野傳播。立即修補、部署防護、養成習慣,三管齊下才能安心辦公。
- 上一篇軟件知識: Windows XP 防駭實戰七招:螢幕保護、隱藏磁碟、群組原則鎖控、權限稽核全方位加固
- 下一篇軟件知識: AVG 預警:.URL 擴展名偽裝病毒橫掃網遊玩家,盜取帳號密碼
推薦文章
- 初用瑞星殺毒軟件網絡版必讀:註冊、部署、移動控制台、分組、客戶端顯示異常、定時掃…
- 行動裝置應用灰盒測試完整指南:威脅建模、漏洞驗證、漏洞利用三階段與代碼審查重點清…
- 網路購物支付安全寶典:識別假冒銀行網站三招必學
- 修改远程桌面3389端口教程:手动改注册表+自制小工具
- 「熊貓燒香」病毒深度剖析:感染機制、技術細節與清除要點
- Windows優化大師記憶體整理與虛擬記憶體優化教學
- 如何完整解除安裝 360殺毒?保留隔離區備份與參與問卷的完整步驟
- 360殺毒軟體如何安裝?支援系統版本與安裝精靈完整圖文指引
- 金山毒霸風險修復入口:主界面紅色歎號盾牌點擊即開啟
- ZoneAlarm Pro 9.x 通用序列號分享
copyright © 萬盛學電腦網 all rights reserved