您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
特洛伊木馬病毒全解析:原理、特徵與防範指南
「特洛伊木馬」這個名稱源自古希臘神話《荷馬史詩》中的木馬計故事。駭客將惡意程式偽裝成誘人的檔案,引誘使用者下載執行,實則為攻擊者打開受害電腦的後門,竊取檔案、破壞資料甚至遠端操控裝置。與一般病毒不同,木馬不具備自我複製能力,也不主動感染其他檔案,核心在於「偽裝」與「欺騙」。
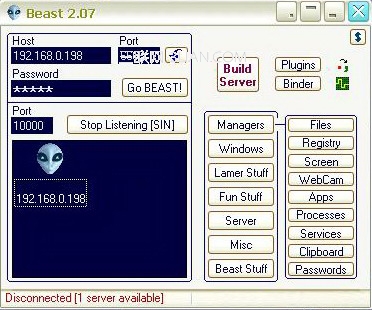
運作機制:雙端架構的隱蔽攻擊
完整的木馬程式包含「服務端」與「客戶端」兩部分。服務端植入受害者電腦,偽裝成正常進程、開啟連接埠、竊取遊戲帳號、即時通訊密碼等敏感資料並外傳;駭客則透過客戶端連線控制。木馬常藏匿於使用者感興趣的文件中,僅在使用者執行時啟動,極難被察覺。
核心特徵:輕量、隱蔽、持久化
- 體積極小:執行時資源佔用極低,無殺毒軟件難以發現。
- 自動駐留:寫入啟動項、修改檔名、隱藏檔案、複製至多資料夾,確保開機自動執行。
- 權限竊取:未經授權獲取系統控制權,甚至執行使用者無法執行的操作。
木馬與後門的區別
後門通常是開發者為日後維護留下的隱藏功能;木馬則是刻意植入的惡意程式,主要透過社交工程學誘騙使用者主動執行。
防範建議
- 拒絕下載來源不明的程式、開啟可疑附件。
- 安裝可信賴的防毒軟體並開啟即時掃描。
- 定期更新系統與軟體修補漏洞。
- 備份重要資料,降低損失風險。
- 上一篇軟件知識: AntiVirus (殺毒軟件) 是什麼?核心任務與國內稱謂演變
- 下一篇軟件知識: QQ盜號木馬深度剖析:竊取手法、變種特徵與應對策略
推薦文章
- “情人节病毒”大揭秘:伪装HTML窃取通讯录、覆盖文件表白
- IE 瀏覽器內容分級審查功能:三步驟攔截不良網站彈出視窗
- Cisco 交換器「埠口安全」功能深度解析:三類安全 MAC、老化機制、四種違例…
- USB 隨身碟病毒全解析:傳播機制、autorun.inf 利用、隱藏手法、演變…
- 迅雷設定下載完成自動關機:兩種方法讓電腦無人值守下載後關機
- 360殺毒防隱私洩露開啟教學:超強模式下的軟體權限精細管控
- DNS 漏洞不容小覷:Anonymous 揚言攻擊根服務器,防禦方如何應對?
- 360 安全衛士防黑加固功能使用教學:掃描系統弱點、一鍵修復提升安全係數
- 360安全衛士關閉「360 U盤小助手」圖文教程
- Windows 7 雙網卡同時連內網與外網:永久路由表設定完整教學
copyright © 萬盛學電腦網 all rights reserved