您现在的位置: 萬盛學電腦網 >> 網路安全 > >> 資訊安全防護
個人站長實戰:部署安全狗 5 分鐘緩解 CC 攻擊,恢復網站可用性
小型站長常面臨 CC 攻擊(HTTP Flood):大量偽造請求針對動態頁(如 catalog.asp 讀取大量 Tag),導致 CPU 100%、w3wp.exe 假死、資料庫鎖死。傳統防火牆/防毒無法有效識別應用層攻擊。部署「安全狗」網站版+伺服器版可快速止血。
攻擊現場還原
- VPS:512MB 記憶體,跑 Z-Blog、phpwind、Discuz 三站。
- 現象:
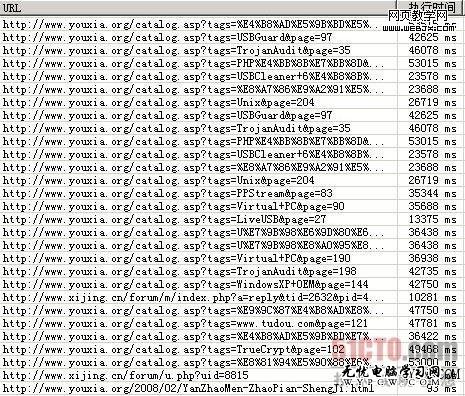
w3wp.exeCPU 從 30% 飆升至 100%,網站無響應。 - 日誌分析:大量請求集中於
catalog.asp多參數提交,觸發大量資料庫查詢。 - 嘗試刪除/改名檔案 → 功能損失、攻擊者換 URL 繼續;壓縮資料庫無效。

安全狗部署步驟
- 下載 伺服器安全狗(主機防護)+ 網站安全狗(Web 應用防護),雙雙安裝。
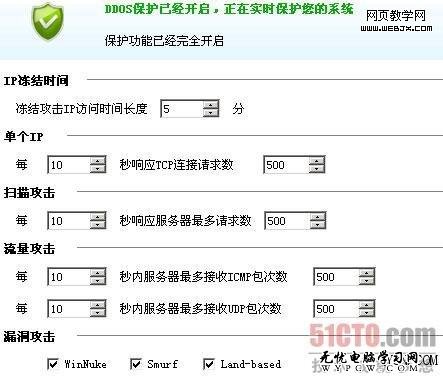
- 伺服器安全狗 → 「DDoS/CC 防護」→ 開啟「CC 攻擊防護」,設定閾值(如:同 IP 秒請求 > 50 則封鎖 600 秒)。
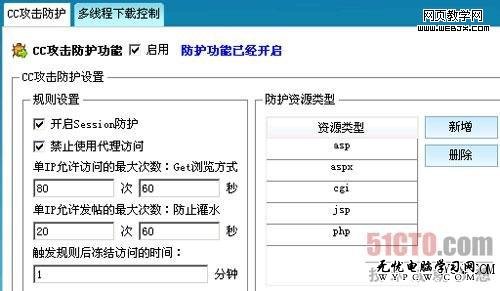
- 網站安全狗 → 選擇站點 → 「CC 攻擊防護」→ 開啟,設定「單 IP 請求頻率」、「URL 訪問頻率」、「User-Agent 過濾」、「Referer 過濾」。
- 啟用「掃描器特徵庫」自動更新,攔截已知掃描器/爬蟲。
效果驗證
- CPU 佔用從 100% 降至 10-20% 區間,網站瀏覽恢復正常。
- 日誌顯示大量攻擊 IP 被自動加入黑名單(防火牆層面封鎖)。
- 偶發瞬間峰值不再影響業務可用性。
補充建議
- 配合雲端 WAF(Cloudflare 免費版、阿里云 WAF、騰訊雲 WAF)在流量入口清洗,減輕源站壓力。
- 優化動態頁面:快取 Tag 列表、靜態化熱門頁面、資料庫索引優化、啟用 Redis/Memcached。
- 限制單 IP 連接數(Nginx
limit_conn_zone、limit_req_zone)。 - 定期備份網站程式碼與資料庫,制定應急預案(切換備用 IP、啟用維護頁面)。
推薦文章
- 市場經濟為什麼需要「防火牆」?——從亞當·斯密到桑德爾的道德反思
- QQ 登入逾時錯誤 0×0 排查指南:本地快取、防火牆、網路與重裝全流程
- 未來餐廳亮相餐博會:機器人迎賓、點餐、送餐、跳舞,手機客戶端實現「網絡餐廳」
- Windows 7 激活工具風險警示:拒絕破解補丁,擁抱正版授權
- 什麼是個人防火牆?定義、與傳統網路防火牆差異、運作原理與彈窗決策機制
- 電腦檔案刪除不了?8 大解決方案從輕量到核心層
- 3月國內瀏覽器市場份額:IE降至53.4% 360升至27.36% 搜狗下滑
- 釣魚與木馬成網絡消費第一殺手:2011 上半年 5530 件投訴,消協呼籲第三方…
- Facebook以6000萬美元收購臉部識別技術公司Face.com
- 中國駭客聯盟 - 校園網遭惡意攻擊求助 (銳捷認證環境)
copyright © 萬盛學電腦網 all rights reserved