您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 系統工具
CF 外掛暗藏「變形金剛」病毒:16 萬電腦淪陷、多引擎查殺失效
玩家下載「CF M4 輔助外掛」(穿牆鑽地),實際執行卻是金山毒霸命名的「變形金剛」技術型病毒。雲端統計感染超 16 萬台,百度指數顯示 CF M4 搜尋量暴漲與感染曲線高度重疊。

圖 1:偽裝成 CF M4 外掛的「變形金剛」病毒

圖 2:CF M4 搜尋指數與感染量同步飆升
病毒技術亮點:九大反查殺/持久化手法
- URL 變形:下載連結高速變換,URL 封鎖失效。
- MD5 變形:檔案雜湊值快速更新,特徵碼匹配失效。
- 限時行為:運行一段時間後自動關閉惡意行為,像試用版過期,難取樣分析。
- 暴風影音白簽名劫持:惡意 DLL 由帶數位簽名的合法程式載入,繞過主動防禦。
- 模擬滑鼠點擊靜默安裝:自動安裝好壓、酷盤、LavaGame 等推廣軟體,行為如真人操作,繞過 HIPS。
- 後台 IE 刷流量:隱形瀏覽廣告頁賺推廣費,核心獲利模式。
- 劫持 fastfat.sys 系統驅動:載入惡意驅動實現自我保護,提高清除難度。
- 關機回寫:關機時重寫硬碟,保證下次開機自動復活(流氓軟體 3721 經典手法)。
- 捆綁盜號木馬:順帶竊取 CF/其他網遊帳號密碼。
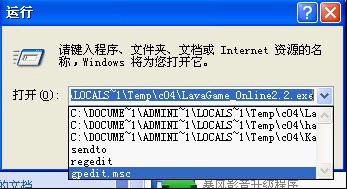
圖 3:模擬滑鼠點擊安裝推廣軟體,繞過主動防禦
防護與清除
- 金山毒霸 2012 內建 K+ 系統防禦可完美攔截。
- 已中毒用戶:下載金山頑固木馬專殺工具查殺。
- 切勿無視安全軟體警告強行執行「外掛」。

圖 4:金山毒霸 K+ 系統防禦攔截示意
遊戲外掛本身即違規,更是病毒傳播溫床。拒絕外掛,才是最徹底的防毒。
- 上一篇軟件知識: 攝像頭偷窺防不勝防?金山毒霸 2012 SP1 給你「電子窗簾」
- 下一篇軟件知識: AVG 攜手 QQ 電腦管家:強強聯手打造國內用戶專屬免費安全陣線
copyright © 萬盛學電腦網 all rights reserved