您现在的位置: 萬盛學電腦網 >> 程式設計 > >> 伺服器教學
CentOS/RHEL 防火牆開放連接埠完整指南(firewalld 與 iptables)
企業級 Linux 發行版預設防火牆規則嚴格,若安裝 Web、NFS、Samba 等自訂服務,必須在防火牆開放對應連接埠才能讓流量通行。CentOS/RHEL 6 使用 iptables 服務,而 7 版起改由 firewalld 取代,操作方式有所不同。
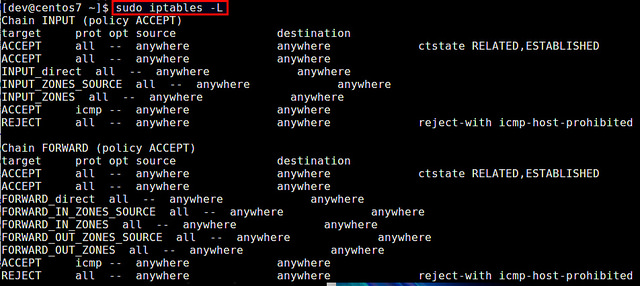
查看目前防火牆規則
$ sudo iptables -L
CentOS/RHEL 7:使用 firewalld 永久開放連接埠
firewall-cmd 為命令列客戶端,支援永久修改規則:
# 永久開放 TCP 80
$ sudo firewall-cmd --zone=public --add-port=80/tcp --permanent
$ sudo firewall-cmd --reload
若省略 --permanent,重啟後規則即失效。
CentOS/RHEL 6:使用 iptables 開放連接埠
# 立即生效
$ sudo iptables -I INPUT -p tcp -m tcp --dport 80 -j ACCEPT
# 永久儲存
$ sudo service iptables save
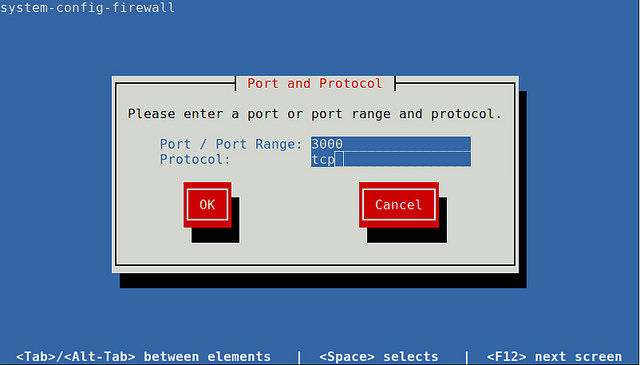
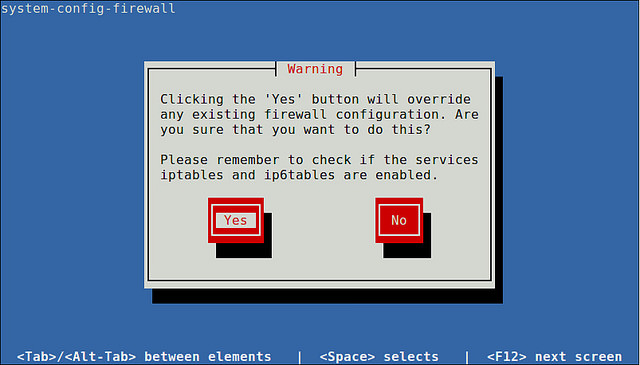
文字介面工具 system-config-firewall-tui
提供選單式操作,適合不熟指令的使用者:
$ sudo system-config-firewall-tui
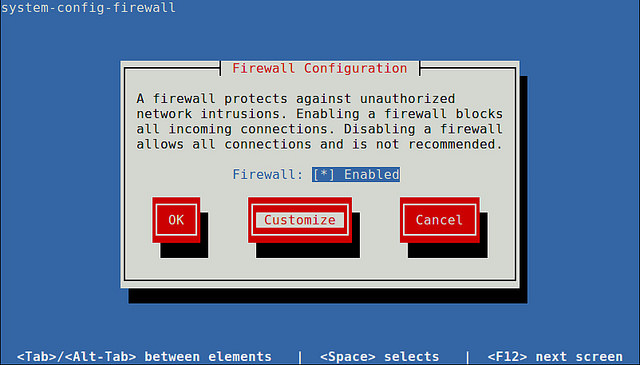
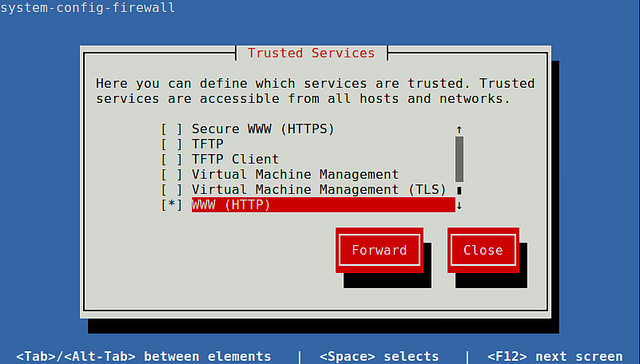
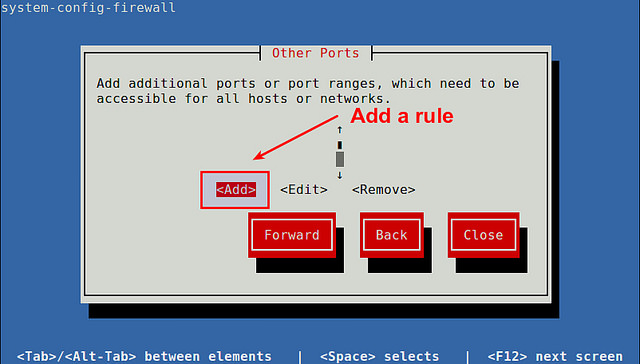
選擇 Customize → Forward → Add,輸入連接埠號(如 80)與協定(tcp/udp),最後儲存離開即永久生效。
- 上一篇程序編程: Ubuntu 系統使用 apt-fast 加速套件下載完整教學
- 下一篇程序編程: Linux 系統檢測與轉換文字檔字元編碼完整教學
推薦文章
- Ubuntu 安裝 Oracle JDK 圖文詳解:從官網下載到環境變量配置避坑…
- Linux 下無法刪除的 U 盤病毒檔案解決方案
- Ubuntu 安裝 Vim-GUI 並配置中文幫助文檔完整指南
- Windows 7 快捷鍵完全手冊:Win 鍵組合、對話框、無障礙操作
- IIS 7 URL Rewrite 導致靜態 HTML 無法存取的解決方案
- Linux screen 命令完全指南:會話管理、多窗口與斷線保護實戰
- Linux 磁盤緩存機制深度解析:頁緩存、回寫策略與 pdflush 線程
- Linux rz/sz 指令詳解:ZModem 協議實現終端機檔案上傳下載
- Windows 7 虛擬硬碟 (VHD) 原生開機:企業級映像管理新範式
- IIS 網站獨立帳號配置教程:最小權限原則保障伺服器安全
copyright © 萬盛學電腦網 all rights reserved