您现在的位置: 萬盛學電腦網 >> 軟體知識 > >> 影像處理 >> Photoshop 教學 >> Photoshop 入門教學
計算機安全漏洞深度分析:從定義分類到底層形成機制與模型演進
漏洞定義與核心屬性
漏洞 本質是計算機系統在硬體、軟體、協議實現或安全策略上存在的缺陷。一旦被發現利用,攻擊者可獲取超額權限,在未授權情況下訪問或破壞系統。
權威定義演進
- Denning (1982):從訪問控制矩陣視角,操作與安全策略衝突即產生漏洞
- Bishop & Bailey:系統狀態機模型,漏洞 = 從授權狀態可達到的非授權狀態特徵
漏洞四大固有特徵
- 普遍性:編譯邏輯錯誤普遍存在,多因疏忽導致
- 數據處理高危:變量賦值等數據操作比計算邏輯更易出錯;過大/過小模塊錯誤率高於中等模塊
- 環境相關性:同類設備不同版本、不同組合系統、不同配置條件下漏洞各異
- 時間動態性:舊漏洞修補、新漏洞湧現,長期共存演化
漏洞完整描述屬性體系
基礎屬性:漏洞類型、後果嚴重度、利用前置條件、環境特徵。關聯對象:受影響軟硬體、作業系統、補丁程序、修復方案。
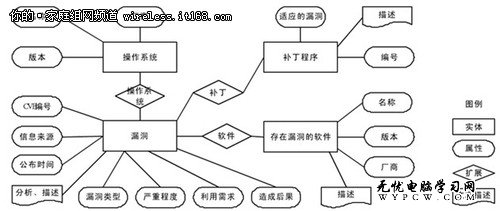
底層形成機制分析模型
將軟體運行抽象為五維交互:
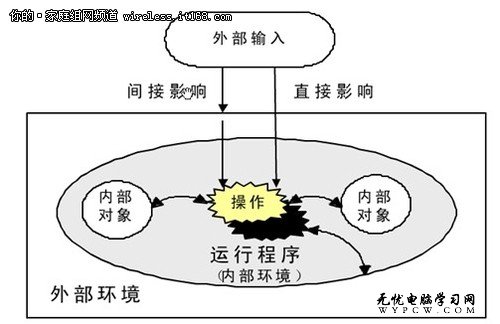
| 維度 | 包含實體 | 安全策略衝突點 |
|---|---|---|
| 環境 | 運行目錄、臨時文件、內存佈局、網絡標識、對象屬性等 | 動態共享特性導致策略執行困難 |
| 內部對象 | 命令提示、用戶/系統文件、堆棧數據代碼、返回地址、系統調用、網絡連接等 | 對象狀態變化違背程序員假設 |
| 對象受影響方式 | 完全取代、可讀寫追加、創建/顯示/銷毀、權限/所有權變更、可預測/動態加載、耗盡/鎖定/調試/終止 | 狀態轉移違背完整性/機密性要求 |
| 影響手段 | 緩衝區拷貝、配置錯誤、特殊字符、環境變量修改、編碼變更、特權繼承、代理繞過、死循環消耗、臨界選擇錯誤 | 繞過保護機制、破壞不變量 |
| 外部輸入 | 環境變量、命令行參數、網絡數據、配置文件、系統/庫調用參數、可移動介質 | 未驗證輸入觸發非預期狀態轉移 |
漏洞分類模型演進史
早期里程碑
- 1975:美 PA/RISOS 計劃啟動安全研究
- 1980:密歇根大學滲透分析法發現系統漏洞
- 1990:伊利諾伊大學 Marick 統計軟體漏洞形成特徵
- 1993:海軍研究實驗室 Landwher 按來源/時間/分布建立三類模型
- 普渡 COAST 實驗室 Aslam/Krsul 完善分類並建專用漏洞庫
- MITRE 發起 CVE 統一標識促進信息共享
主流分類模型對比
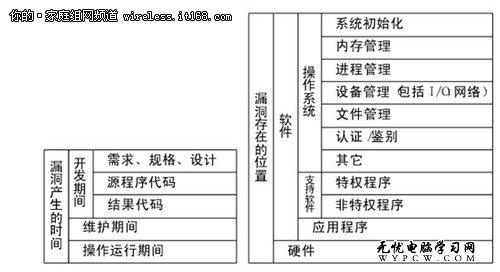
海軍研究實驗室模型:引入時空維度,助於系統設計理解,但概念交叉模糊。
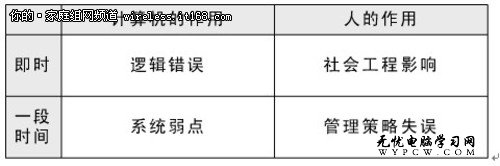
普及接受的四類基礎模型:社會工程、邏輯錯誤、管理策略失誤、系統弱點。按利用時效與技術門檻劃分象限。
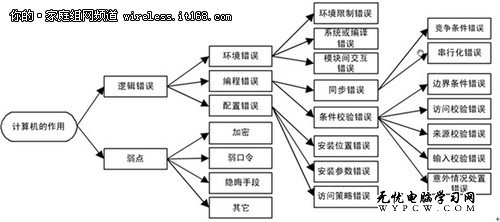
計算機因素細分類:邏輯錯誤(核心)、協議缺陷、配置錯誤、加密缺陷等。
邏輯錯誤深度剖析
直接威脅系統安全,源於軟體程序/硬體設計 Bug,是漏洞研究主戰場。典型子類:緩衝區溢出(底層訪問校驗錯誤→同步校驗錯誤→邏輯錯誤)、競爭條件、輸入驗證缺失、權限提升邏輯缺陷等。
- 上一篇軟件知識: Photoshop合成教程:人與自然主題夢幻海報的人物融合、鳥群點綴與抽象幾何構圖
- 下一篇軟件知識: Photoshop 教學:打造傷感風格小木偶藝術效果
copyright © 萬盛學電腦網 all rights reserved